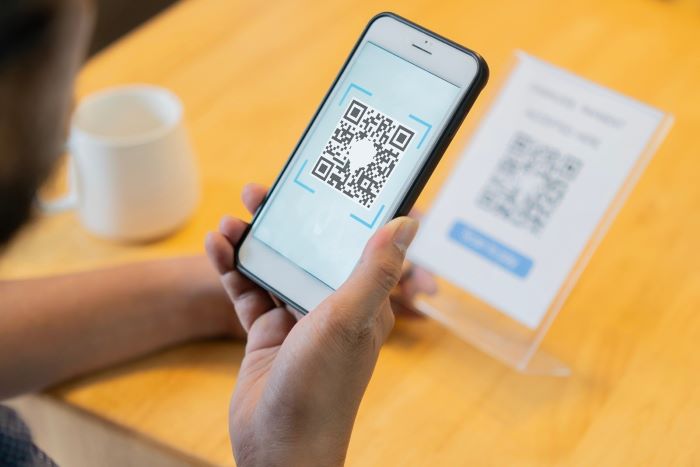
Από τα μενού των εστιατορίων και τα εισιτήρια μέχρι τα παρκόμετρα και τις ηλεκτρονικές πληρωμές, τα QR codes έχουν γίνει μέρος της καθημερινότητας. Η εξοικείωση, όμως, έφερε και χαλάρωση της προσοχής – ακριβώς αυτό που εκμεταλλεύονται οι κυβερνοεγκληματίες.
Η νέα εκδοχή του ηλεκτρονικού «ψαρέματος» ονομάζεται quishing, ένας συνδυασμός των λέξεων QR και phishing. Αντί για έναν εμφανή σύνδεσμο μέσα σε μήνυμα, ο δράστης τοποθετεί την κακόβουλη διεύθυνση σε έναν κωδικό QR και καλεί τον χρήστη να τον σαρώσει με το κινητό του.
Σύμφωνα με την έκθεση απειλών της ESET για το πρώτο εξάμηνο του 2026, κακόβουλα QR codes περιλαμβάνονταν τουλάχιστον στο 11% των μηνυμάτων phishing που εξετάστηκαν κατά τη συγκεκριμένη περίοδο.
Γιατί το quishing είναι επικίνδυνο
Ένας συμβατικός σύνδεσμος μπορεί να ελεγχθεί από τα συστήματα ασφαλείας ενός email και να χαρακτηριστεί ύποπτος πριν ανοιχτεί. Στην περίπτωση του QR code, η διεύθυνση βρίσκεται κρυμμένη μέσα σε ένα οπτικό μοτίβο.
Ο παραλήπτης δεν μπορεί να γνωρίζει με μια ματιά πού οδηγεί ο κωδικός, ενώ ορισμένα φίλτρα ηλεκτρονικού ταχυδρομείου δυσκολεύονται να εξαγάγουν και να ελέγξουν το περιεχόμενό του.
Οι δράστες συχνά ενσωματώνουν το QR code σε εικόνα ή συνημμένο αρχείο PDF, αυξάνοντας τις πιθανότητες να περάσει απαρατήρητο από τα συστήματα προστασίας.
Παράλληλα, η σάρωση μεταφέρει τον χρήστη από έναν πιθανώς προστατευμένο εταιρικό υπολογιστή στο προσωπικό του κινητό, το οποίο μπορεί να μη διαθέτει τα ίδια εργαλεία ασφαλείας.
Πώς στήνεται η παγίδα
Τα παραπλανητικά μηνύματα εμφανίζονται συχνά ως ειδοποιήσεις από γνωστές υπηρεσίες, τράπεζες, εταιρείες ταχυμεταφορών ή πλατφόρμες όπως η Microsoft και η DocuSign.
Ο χρήστης μπορεί να ενημερώνεται ότι:
- Ο λογαριασμός του πρόκειται να κλειδωθεί.
- Πρέπει να επιβεβαιώσει αμέσως την ταυτότητά του.
- Εκκρεμεί μια πληρωμή ή επιστροφή χρημάτων.
- Υπάρχει έγγραφο που χρειάζεται ηλεκτρονική υπογραφή.
- Πρέπει να ενεργοποιήσει ξανά τον έλεγχο πολλαπλών παραγόντων.
- Ένα δέμα δεν μπορεί να παραδοθεί χωρίς επιβεβαίωση στοιχείων.
Η αίσθηση του επείγοντος δεν είναι τυχαία. Σκοπός είναι να μη δοθεί χρόνος στο θύμα να ελέγξει το μήνυμα και να σαρώσει μηχανικά τον κωδικό.
Τι μπορεί να συμβεί μετά τη σάρωση
Η απλή σάρωση ενός QR code δεν σημαίνει αυτομάτως ότι μολύνθηκε η συσκευή. Ο πραγματικός κίνδυνος αρχίζει όταν ο χρήστης ανοίξει τον προορισμό, κατεβάσει κάποιο αρχείο, εγκαταστήσει εφαρμογή ή καταχωρίσει στοιχεία.
Ένα κακόβουλο QR code μπορεί να οδηγήσει σε:
- Πλαστή σελίδα σύνδεσης για κλοπή email και κωδικού.
- Ψεύτικη τραπεζική σελίδα ή φόρμα πληρωμής.
- Εφαρμογή πληρωμών με προσυμπληρωμένο λογαριασμό απατεώνα.
- Λήψη αρχείου ή εφαρμογής που περιέχει κακόβουλο λογισμικό.
- Απόπειρα υποκλοπής κωδικού πολλαπλής επαλήθευσης.
- Προσθήκη κακόβουλων συνδέσμων στο ημερολόγιο ή στις επαφές.
- Εξουσιοδότηση του δράστη να συνδέσει τη δική του συσκευή με λογαριασμό του θύματος.
Η διεθνής εταιρεία κυβερνοασφάλειας Malwarebytes επισημαίνει ότι το quishing μπορεί να χρησιμοποιηθεί για υποκλοπή προσωπικών και οικονομικών δεδομένων ή για παραπομπή σε αρχεία με κακόβουλο λογισμικό. Malwarebytes
Τι να ελέγχετε πριν από τη σάρωση
Πριν στρέψετε την κάμερα του κινητού σε έναν κωδικό QR, χρειάζονται μερικοί απλοί αλλά κρίσιμοι έλεγχοι:
- Εξετάστε την πηγή. Μη σαρώνετε κωδικούς από απρόσμενα email, SMS ή μηνύματα σε εφαρμογές, ακόμη και αν φαίνεται ότι προέρχονται από γνωστή εταιρεία.
- Ελέγξτε τον αποστολέα. Κοιτάξτε ολόκληρη τη διεύθυνση email και όχι μόνο το εμφανιζόμενο όνομα ή λογότυπο.
- Μην εμπιστεύεστε το επείγον. Απειλές για κλείδωμα λογαριασμού και ασφυκτικές προθεσμίες αποτελούν κλασικό εργαλείο κοινωνικής μηχανικής.
- Δείτε την προεπισκόπηση του URL. Τα περισσότερα κινητά εμφανίζουν τη διεύθυνση πριν ανοίξει. Ελέγξτε προσεκτικά την ορθογραφία του domain και τυχόν περίεργες προσθήκες.
- Μην πατάτε εάν το URL είναι συντομευμένο ή ακατανόητο. Η απόκρυψη του πραγματικού προορισμού είναι σοβαρή ένδειξη κινδύνου.
- Επιβεβαιώστε το αίτημα από άλλο κανάλι. Επικοινωνήστε με την εταιρεία ή τον αποστολέα χρησιμοποιώντας αριθμό ή διεύθυνση που βρήκατε ανεξάρτητα από το ύποπτο μήνυμα.
- Ανοίξτε μόνοι σας την επίσημη εφαρμογή. Εάν το μήνυμα αφορά τράπεζα, υπηρεσία ή παράδοση, μπείτε απευθείας στην εφαρμογή ή πληκτρολογήστε την επίσημη ιστοσελίδα.
- Ελέγξτε τα φυσικά αυτοκόλλητα. Σε παρκόμετρα, μενού ή αφίσες, βεβαιωθείτε ότι κάποιος δεν έχει κολλήσει νέο QR code πάνω από το γνήσιο.
- Μην εγκαθιστάτε εφαρμογές από σελίδα που άνοιξε μέσω QR. Χρησιμοποιείτε αποκλειστικά τα επίσημα καταστήματα εφαρμογών και ελέγχετε τον δημιουργό.
- Μην εγκρίνετε σύνδεση που δεν ξεκινήσατε. Εάν μετά τη σάρωση εμφανιστεί αίτημα ελέγχου ταυτότητας, σταματήστε και εξετάστε τι ακριβώς εξουσιοδοτείτε.
Τι μπορούν να κάνουν οι επιχειρήσεις
Οι εταιρείες δεν μπορούν να μεταφέρουν ολόκληρη την ευθύνη στους εργαζομένους. Χρειάζονται τεχνικά και οργανωτικά μέτρα για τον περιορισμό του κινδύνου.
Η εκπαίδευση προσωπικού πρέπει να περιλαμβάνει πραγματικά παραδείγματα quishing και ασκήσεις προσομοίωσης. Παράλληλα, απαιτούνται φίλτρα email που μπορούν να εντοπίζουν QR codes μέσα σε εικόνες και έγγραφα.
Οι εταιρικές κινητές συσκευές χρειάζονται κεντρική διαχείριση, ενημερωμένο λογισμικό και προστασία από επικίνδυνες ιστοσελίδες. Για τους σημαντικούς λογαριασμούς συνιστάται έλεγχος ταυτότητας ανθεκτικός στο phishing, όπως κλειδιά ασφαλείας ή passkeys, αντί της αποκλειστικής χρήσης κωδικών μιας χρήσης.
Η ESET περιλαμβάνει το quishing μεταξύ των απειλών που καταγράφονται στην έκθεσή της για το πρώτο εξάμηνο του 2026. ESET Threat Report H1 2026
Τι να κάνετε εάν πέσατε στην παγίδα
Εάν σαρώσατε έναν ύποπτο κωδικό αλλά δεν ανοίξατε τον σύνδεσμο και δεν δώσατε στοιχεία, ο κίνδυνος είναι συνήθως περιορισμένος.
Εάν όμως πληκτρολογήσατε κωδικό, στοιχεία κάρτας ή εγκρίνατε κάποια σύνδεση:
- Αλλάξτε αμέσως τον κωδικό από την επίσημη ιστοσελίδα ή εφαρμογή.
- Αποσυνδέστε τις άγνωστες συσκευές και τις ενεργές συνεδρίες.
- Ενημερώστε την τράπεζα εάν δώσατε οικονομικά στοιχεία.
- Ελέγξτε τους λογαριασμούς σας για άγνωστες συναλλαγές.
- Αφαιρέστε εφαρμογές ή αρχεία που εγκαταστάθηκαν μετά τη σάρωση.
- Ενημερώστε το τμήμα πληροφορικής εάν χρησιμοποιήσατε εταιρικό λογαριασμό.
- Αναφέρετε το μήνυμα ως phishing και κρατήστε στιγμιότυπα ως αποδεικτικά στοιχεία.
Τα QR codes δεν είναι από μόνα τους επικίνδυνα. Είναι απλώς ένας διαφορετικός τρόπος παρουσίασης ενός συνδέσμου. Αυτός είναι και ο σωστός τρόπος να τα αντιμετωπίζουμε: με την ίδια καχυποψία που θα δείχναμε σε οποιοδήποτε άγνωστο link.
Το τετράγωνο μοτίβο μπορεί να μοιάζει αθώο. Ο προορισμός του, όμως, είναι αυτός που μετρά.